Crédito: Mixvale.com.br
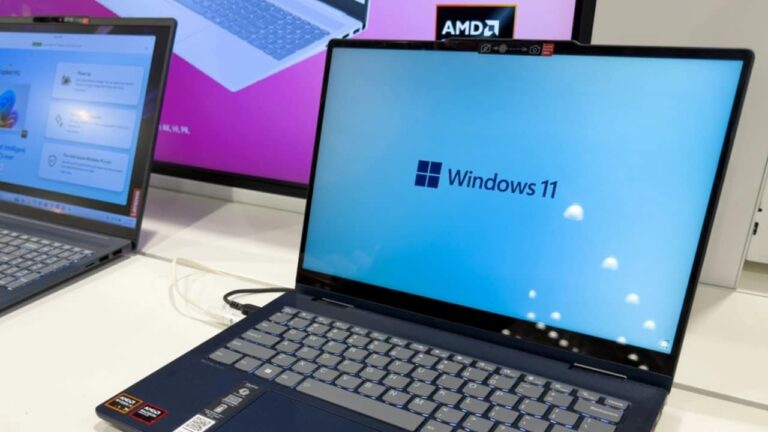
A Microsoft lançou oficialmente o Windows 11 versão 26H2, também conhecido como Windows 11 2026 Update, oferecendo-o como um pacote de habilitação ágil para computadores que já utilizam as edições 25H2 e 24H2 do sistema operacional. Disponibilizada globalmente em 29 de setembro de 2026, a partir de Redmond, nos Estados Unidos, esta nova versão mantém a mesma base técnica, codinome Germanium, e expande significativamente o período de suporte oficial para até 36 meses, uma vantagem crucial para as edições corporativas. Essa abordagem simplificada visa facilitar a transição e garantir maior longevidade e segurança para as empresas.
Devido à sua arquitetura técnica idêntica às duas versões anteriores, o pacote de atualização, identificado pelo código KB5121794, opera como um ativador de funcionalidades que já foram progressivamente incorporadas ao longo do último ano através das manutenções mensais. John Cable, vice-presidente de Gerenciamento de Produto para Manutenção e Entrega do Windows na Microsoft, detalhou o método de distribuição em um comunicado oficial. “Para muitos dispositivos compatíveis, a migração para a versão 26H2 é tão direta quanto a instalação de um pequeno pacote de habilitação, permitindo que os usuários comecem a utilizar esta nova versão com um download mínimo, instalação rápida e uma única reinicialização”, explicou o executivo, destacando a eficiência do processo para o usuário final.
A estratégia de manter um ramo de manutenção unificado entre três gerações consecutivas do sistema operacional representa uma transformação na rotina de validação das equipes de tecnologia da informação. Com a ausência de mudanças no núcleo entre as versões 24H2, 25H2 e 26H2, os administradores de TI enfrentam um risco consideravelmente menor de incompatibilidades imediatas, o que agiliza os processos internos. Contudo, a recomendação técnica primordial permanece: é essencial testar aplicativos críticos, ferramentas de segurança e fluxos de acesso remoto em grupos-piloto antes de implementar a atualização amplamente nas organizações, garantindo a estabilidade e a integridade dos ambientes de trabalho.
A documentação oficial da desenvolvedora esclarece a justificativa por trás dessa estreita integração técnica entre as diferentes versões do sistema. A Microsoft informou que “como o Windows 11, versões 26H2, 25H2 e 24H2 compartilham um ramo de manutenção comum, muitas novas funcionalidades e aprimoramentos já foram entregues por meio de atualizações mensais de manutenção”. A versão 26H2, portanto, cumpre o papel de ativar recursos selecionados que já estavam presentes e, crucialmente, redefine o ciclo de vida de suporte para o lançamento mais recente. Isso significa que, embora muitas inovações cheguem mensalmente, a 26H2 marca um ponto de partida para um novo período de suporte estendido, essencial para o planejamento de longo prazo das empresas.
Em ambientes corporativos, a atualização 26H2 passa a ativar por padrão três funcionalidades que anteriormente dependiam de controles temporários ou configurações específicas. Entre elas, destacam-se o backup de configurações do sistema, que automatiza a salvaguarda de preferências essenciais, as ações específicas de aplicativos na barra de tarefas, que otimizam a interação do usuário, e aprimoramentos selecionados no Explorador de Arquivos, visando maior produtividade. Apesar dessa ativação automática, é fundamental ressaltar que as políticas de administração já estabelecidas pelas empresas continuam prevalecendo sobre o comportamento padrão do sistema, assegurando que o controle de TI permaneça intacto e alinhado às necessidades organizacionais.
No que tange à segurança e autenticação, o pacote de atualização consolida diversas funções desenvolvidas desde a introdução da versão 25H2. Isso inclui o System Monitor (Sysmon) integrado nativamente, projetado para registrar eventos de detecção de ameaças de forma mais profunda, e a Proteção de Administrador, que implementa privilégios temporários e isolamento de perfil para mitigar ataques de elevação. Outras melhorias abrangem ajustes que permitem ativar ou desativar o Smart App Control sem a necessidade de reinstalar o sistema do zero, suporte expandido a chaves de acesso (passkeys) para autenticação mais segura, e interfaces de programação para criptografia pós-quântica, utilizando algoritmos avançados como ML-KEM e ML-DSA. É importante notar que tanto o Sysmon integrado quanto a Proteção de Administrador são entregues desativados de fábrica e exigem habilitação manual, seja via Microsoft Intune, Política de Grupo ou configurações locais, oferecendo flexibilidade para as equipes de TI.
O gerenciamento corporativo e a recuperação de máquinas foram aprimorados significativamente com a inclusão de funcionalidades como a associação de dispositivos para preparação do Windows Autopilot, simplificando a implantação de novos equipamentos. Além disso, a remoção de aplicativos pré-instalados agora pode ser baseada em políticas, conferindo maior controle às organizações. Outras novidades incluem a restauração pontual (point-in-time restore), que permite reverter o sistema, programas, ajustes e arquivos pessoais para um estado recente, e o Quick Machine Recovery, uma ferramenta de recuperação rápida via nuvem no ambiente de recuperação do Windows, ideal para corrigir falhas graves de inicialização. No uso diário, o pacote reúne melhorias na Pesquisa, no menu Iniciar, no Windows Update, no monitoramento de Unidade de Processamento Neural (NPU) dentro do Gerenciador de Tarefas e na estabilidade de conexões Bluetooth (incluindo tecnologia LE Audio) e portas USB, como o uso aprimorado de monitores em bases USB4, proporcionando uma experiência mais fluida e eficiente para os usuários.
Para as organizações que já operam na versão 25H2, o principal argumento técnico para implementar a nova versão 26H2 reside na ampliação do prazo de suporte oficial, um fator crucial para a segurança e conformidade a longo prazo. Embora grande parte das funcionalidades práticas possa já estar disponível nos dispositivos atualizados mensalmente, o suporte estendido oferece uma camada adicional de tranquilidade e planejamento. Permanecer temporariamente na versão anterior enquanto os testes de homologação são conduzidos é uma estratégia viável para os departamentos de TI, desde que o cronograma de testes e implementação esteja em conformidade com as datas de encerramento das atualizações de segurança para cada edição, evitando vulnerabilidades e garantindo a proteção contínua dos sistemas.
O painel de integridade da versão 26H2 registrou um problema ativo onde conexões de Área de Trabalho Remota (Remote Desktop) apresentam falhas para usuários sem perfil de administrador, exibindo o código de erro 0xC000000D. Este é um ponto de atenção para equipes de TI que dependem fortemente de acesso remoto. Contudo, outro erro inicialmente documentado, que causava tela preta em ambientes de desktop virtual, foi prontamente corrigido em 13 de outubro de 2026 com a distribuição do pacote KB5127648, demonstrando o compromisso da Microsoft em resolver questões críticas de forma ágil e eficaz, minimizando o impacto nos usuários e nas operações empresariais.
Em paralelo ao lançamento da nova versão, a Microsoft iniciou um processo de remoção da confiança padrão do núcleo (kernel) do Windows para drivers que foram assinados de forma cruzada (cross-signed drivers). Esta restrição será implementada nos sistemas após um período de auditoria que exige um mínimo de 100 horas de uso e três reinicializações do computador. A partir de então, o funcionamento será preservado exclusivamente para drivers certificados pelo programa Windows Hardware Compatibility Program (WHCP) e para componentes legados previamente designados como confiáveis pela fabricante. Essa medida visa fortalecer a segurança e a integridade do sistema, garantindo que apenas software com validação rigorosa tenha acesso privilegiado ao kernel, reduzindo riscos de vulnerabilidades e ataques.